Данни на Check Point Software Technologies сочат, че българските организации понасят над 1600 кибератаки седмично

През последните шест месеца организациите в България са понасяли средно над 1600 кибератаки седмично – цифра, която красноречиво илюстрира мащаба на заплахата в дигиталното пространство. Тези данни бяха представени от Check Point Software Technologies на третата среща от поредицата „ЛидерИТе на промяната“, проведена в края на март в София, научи Борса.bg от Крафт Контент, компания, която седи зад събитието заедно с подкрепата на Check Point Software Technologies и Computer 2000 България. Картината е особено тревожна, ако се вземе предвид, че 81% от злонамерените файлове достигат до адресатите си по имейл – канал, който повечето служители използват без особена бдителност.
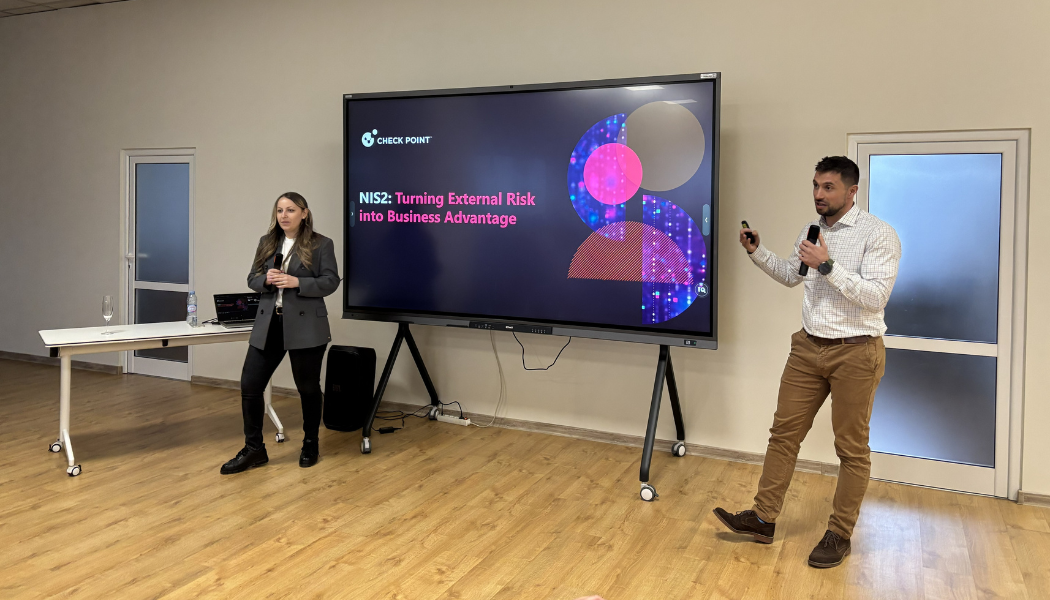
Българските компании са сред най-интензивно атакуваните в Европа. Имейлът остава главната врата за киберпрестъпниците, а времето за реакция се топи с всеки изминал ден. Страната ни изпреварва европейското средно ниво по засегнатост от критични уязвимости, което поставя под въпрос готовността на организациите да се справят с нарастващия натиск. На фона на новите регулаторни изисквания, като NIS2 и DORA, преходът от реактивна към проактивна киберзащита вече не е опция, а необходимост.
Не по-малко обезпокоителен е фактът, че най-разпространеният тип уязвимост, изтичането на информация, е засегнал цели 84% от българските организации, при положение че европейското средно ниво се задържа на 67%. Това поставя страната ни в значително по-уязвима позиция спрямо континенталния контекст и сигнализира за системни пропуски в защитата на корпоративните данни. Според Веселин Троянов, управител за България на Check Point Software Technologies, в ерата на изкуствения интелект реакция, закъсняла с повече от седмица, вече е напълно неприемлива.
Отговорът на тези предизвикателства, според експертите, минава през коренна промяна в мисленето. От реактивно овладяване на щетите към проактивно управление на риска, при което уязвимостите се разпознават и неутрализират, преди да са нанесли вреда. Допълнителен катализатор за тази трансформация са европейските регулации NIS2 и DORA, които вече задължават организациите не само да се защитават ефективно, но и да доказват прозрачност и готовност за бързо реагиране при инциденти. Изводите на специалистите сочат, че киберсигурността все по-ясно се очертава не като технически разход, а като стратегически приоритет и потенциално конкурентно предимство.
Източник на снимковия материал: Крафт Контент, ©Engineer BG via Canva.com